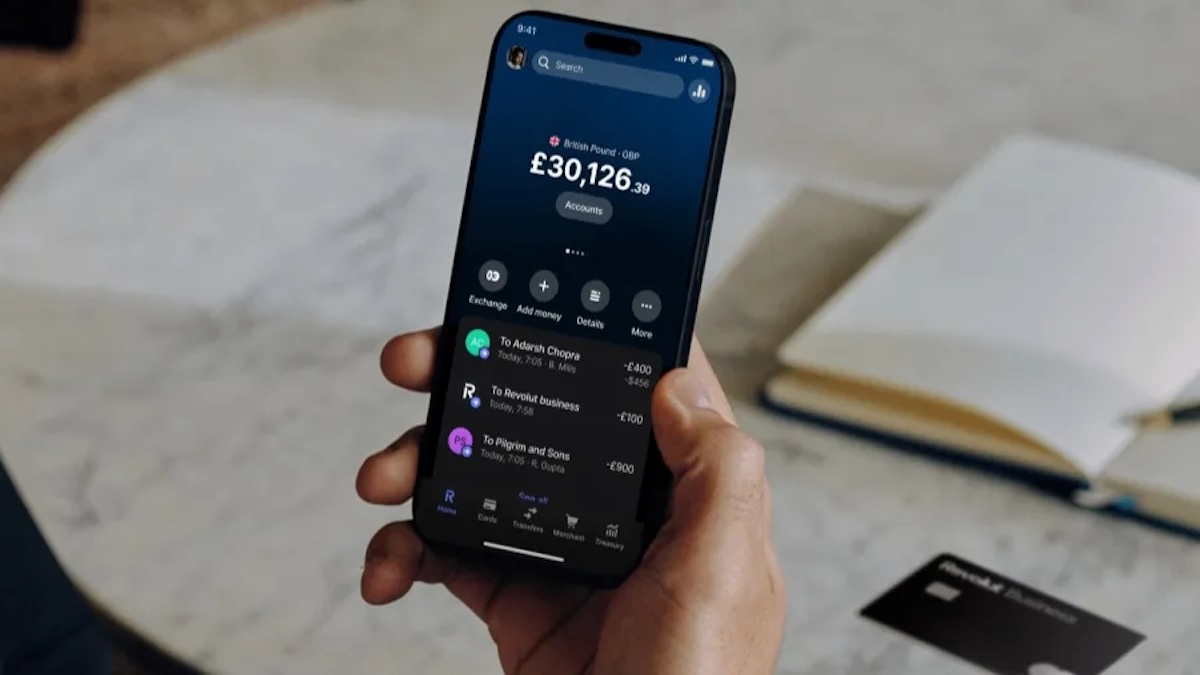
Popularna digitalna bankarska platforma Revolut našla se u središtu nezapamćenog sigurnosnog fijaska. Nakon što su nasjeli na vještu prevaru, zaposlenici kompanije su hakerima dobrovoljno predali "zlatni rudnik" najosjetljivijih korisničkih podataka, a taj im se propust sada vraća poput bumeranga.
Prema službenoj potvrdi koju je Revolut dao portalu TechCrunch, tvrtka je nedavno postala žrtvom "sofisticirane vanjske prevare lažnim predstavljanjem". U ovom napadu, cyber kriminalci su koristili legitimnu e-mail domenu državne agencije kako bi podnijeli lažne zahtjeve za dostavom informacija o korisnicima.
Pojednostavljeno rečeno, napadači su ili hakirali ili lažirali e-mail adresu koja pripada policiji, poreznoj upravi ili nekom drugom državnom tijelu koje ima zakonske ovlasti tražiti takve podatke. Pod krinkom službene istrage, zatražili su od Revoluta da im preda strogo povjerljive podatke o klijentima, što je Revolut, nažalost, i učinio.
"Gotov set za krađu identiteta"
Ono što je ukradeno predstavlja najgoru noćnu moru za svakog korisnika digitalnog bankarstva. Prema izvješćima portala Cybernews i TechCrunch, kompromitirani podaci uključuju:
-
Kopije osobnih dokumenata (putovnice i osobne iskaznice)
-
Verifikacijske selfije
-
IBAN brojeve i bankovne izvode
-
Kompletnu povijest transakcija, isplata i transfera kriptovaluta
-
Datume rođenja, fizičke i e-mail adrese, brojeve telefona te podatke o zaposlenju
"Ovo je duboko zabrinjavajuće, a posljedice za pogođene klijente sežu daleko izvan standardne obavijesti o curenju podataka", ističe Muhammad Yahya Patel, savjetnik za kibernetičku sigurnost u tvrtki Huntress.
"Putovnice, vozačke dozvole, verifikacijski selfieji, izvodi, povijest transakcija – to nije obično curenje podataka, to je cjeloviti komplet za krađu identiteta izručen onome tko je poslao te lažne zahtjeve. Svaka pojedinačna komponenta potrebna za lažno predstavljanje, otvaranje računa u tuđe ime ili zaobilaženje provjera u drugim financijskim institucijama nalazi se u tom paketu."
Astronomska ucjena na Telegramu
Situacija je brzo eskalirala. Prema navodima Coin Bureaua, kriminalci su već započeli s objavom osjetljivih podataka na aplikaciji Telegram kako bi izvršili pritisak na Revolut. Kao dokaz ozbiljnosti, objavili su snimke zaslona koje prikazuju selfije i cjelokupne "Upoznaj svog klijenta" (KYC) podatke izvršnog direktora jedne kripto-mjenjačnice.
Hakeri za brisanje ovih podataka traže astronomsku otkupninu od 10.000 Bitcoina, što prema trenutnim tržišnim cijenama iznosi 780 milijuna dolara. Riječ je o iznosu koji je, čak i za standarde kibernetičkog kriminala, apsolutno besramno.
Reakcija Revoluta: "Zahvaćen je vrlo ograničen broj ljudi"
Iz Revoluta su tijekom vikenda za Reuters izjavili kako su, odmah po otkrivanju prevare, blokirali spornu e-mail adresu te alarmirali nadležne državne institucije, agencije za provođenje zakona, regulatore financijskog tržišta i tijela za zaštitu podataka.
Iako iz tvrtke tvrde da je pogođen "vrlo ograničen" broj korisnika te da su svi već obaviješteni, struka je nemilosrdna prema njihovim sigurnosnim protokolima.
"Za fintech kompaniju čiji se cijeli sustav temelji na digitalnoj provjeri identiteta, ljestvica za provjeru zahtjeva trećih strana trebala bi biti iznimno visoka", zaključuje Patel iz Huntressa, dodajući: "Pravo pitanje nije zašto je napadač ovo pokušao. Pitanje je zašto regulirana financijska institucija koja barata najosjetljivijim podacima nije imala dovoljno rigorozne kontrole provjere da to zaustavi."